Foliehattarna hade rätt - igen
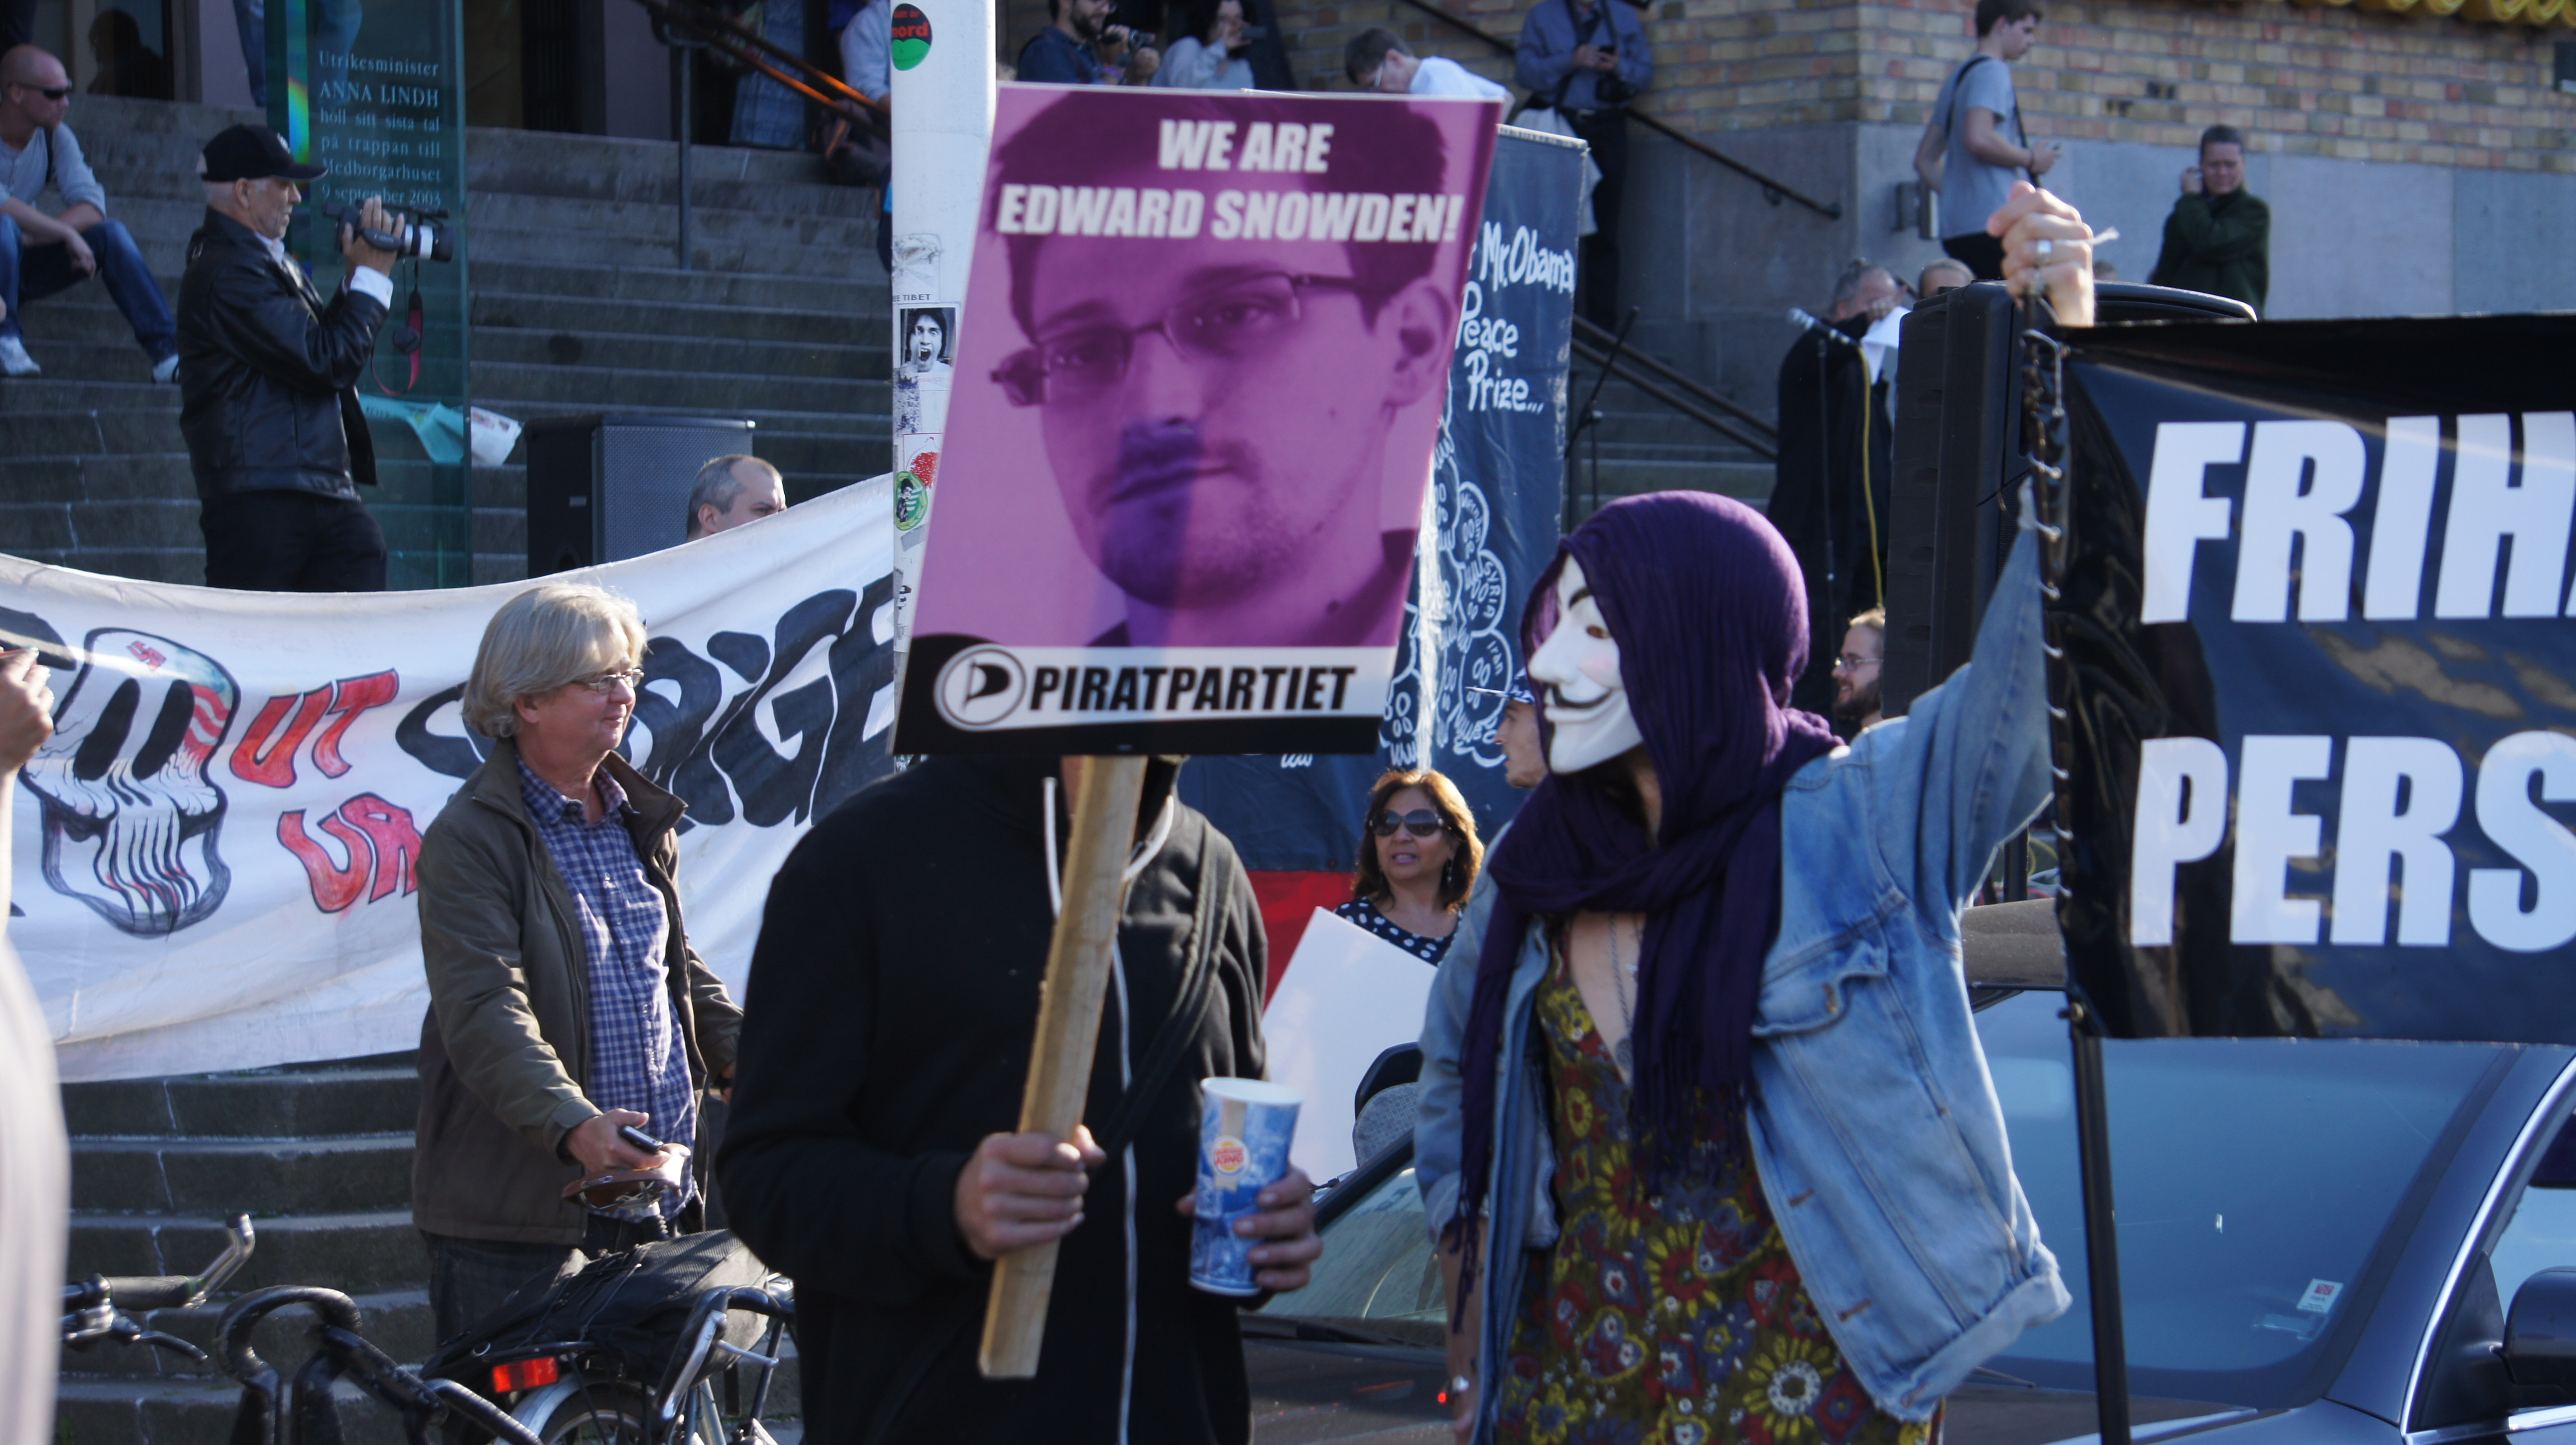
Utrerade rättshaverister och personer med fullt utvecklad paranoia brukar sällan ha rätt - eller få rätt. Men när det gäller den amerikanska regeringens avlyssning av Internet är det återigen foliehattarna som fått rätt. NSA har bakvägen tillgång till de krypteringsalgoritmer som används för säkra överföringar på nätet. Kanske också förklarar varför den lägsta standarden - 128 bitar - inte har blivit starkare. NSA vill också ha möjlighet att knäcka koderna med superdatorer om det skulle behövas.
Det framgår inte riktigt vilka typer av kryptering det rör sig om - om det bara gäller 128 och 256 bitar eller om även OpenVPN med 2048 bitar är öppen för intrång. Skulle tvivla på att det är så. Dock är OpenVPN rätt ovanlig för vanliga banktransaktioner, även om jag ibland använder det när jag kopplar upp mig på osäkra nätverk där man kan befara stöld av lösenord (typ Internetcaféer).
I praktiken innebär avslöjandet att kommersiella produkter från amerikanska företag inte är säkra. Om NSA kan knäcka krypteringen kan fler göra det. På varje Edward Snowden går det några hundra mindre nogräknade personer som kan tänka sig att utnyttja informationen i egna syften. Om det finns en väg in så lär det bara vara en tidsfråga innan kriminella har tillgång till bakdörrarna.
Den som vill vara någorlunda säker på nätet bör nog därför fundera på att växla över till Open Source-programvara. Det finns icke-kommersiella alternativ till de flesta program och de är ofta lika bra eller bättre än de kommersiella alternativen. En bra uppdaterad genomgång finns här .
Kommentarer